
Par Ziyara.io 5 min de lecture
Sur cette page
Voici une question concrète pour toute agence Omra européenne : à cet instant, combien de passeports de pèlerins existent sous forme de photos dans les conversations WhatsApp de vos collaborateurs, leurs galeries photo personnelles et leurs sauvegardes cloud ?
Si les documents sont dispersés entre les téléphones de l’équipe et les sauvegardes de messagerie, chaque copie doit être protégée, retrouvée et supprimée à temps. Commencez par identifier les emplacements et les personnes qui y ont accès.
Les données de passeport sont personnelles. Lorsque le RGPD s’applique, l’agence doit documenter une base légale, expliquer les usages et évaluer les garanties de chaque canal de collecte et de partage. Un abonnement logiciel ne suffit pas à rendre son activité conforme.
Ce que vous devez collecter par pèlerin
L'ensemble documentaire d'un départ Omra est standard :
- Le passeport — avec une validité conforme à la règle d'entrée saoudienne (environ six mois au-delà du voyage ; vérifiez les exigences en vigueur à chaque départ)
- Une photo d'identité lorsque le traitement du visa l'exige
- Les justificatifs de vaccination quand ils sont obligatoires
- Les documents de visa tels que délivrés
- Contrat/conditions signés et information sur la protection des données, avec base légale documentée ; recueillez le consentement lorsqu’il constitue la base adaptée.
Collecter est la partie facile. Les obligations portent sur ce qui vient ensuite.
Ce que le RGPD exige réellement d'une agence
Nul besoin d'être juriste — en pratique, les obligations se ramènent à cinq :
- Base légale et transparence. Expliquez chaque finalité et documentez sa base au titre de l’article 6. Les données de santé exigent aussi une condition applicable de l’article 9 ; le contrat de voyage seul ne la fournit pas.
- Minimisation des données. Collectez ce que le voyage exige, rien de plus.
- Sécurité. Adaptez les mesures au risque : accès restreint, transfert sécurisé et chiffrement approprié. Évaluez la maîtrise des dossiers partagés et copies de messages ; le nom de l’application ne détermine pas à lui seul la conformité.
- Contrôle d'accès. Toutes les personnes qui aident sur un groupe n'ont pas besoin de voir les numéros de passeport et les historiques de paiement.
- Limites de conservation. Après le voyage et les durées légales de conservation, les données doivent être supprimées — pas archivées indéfiniment dans des sauvegardes que vous ne savez même plus localiser.
Une seule fuite — un téléphone perdu, un compte compromis — peut signifier une exposition réglementaire et l'atteinte à la confiance de la communauté, qui est ce qui tue réellement les agences.
Une collecte sécurisée des documents
La solution reflète le circuit d'inscription : ne laissez pas les documents transiter par des conversations, tout simplement.
- Les pèlerins renseignent leurs informations et téléversent leurs documents via un lien d'inscription, directement dans leur fiche — jamais par le téléphone personnel d'un collaborateur.
- Vérifiez les doublons au sein du même groupe. Un pèlerin qui revient peut légitimement réserver un autre départ.
- Comparez la saisie au scan du passeport à l’approbation, puis après chaque modification et avant chaque transmission pour visa ou à la compagnie.
À partir de là, chaque usage de la donnée — manifestes, dossiers de visa, répartition des chambres — est un export généré depuis l'unique fiche enregistrée, pas une copie de plus qui circule.
Suivi des expirations : détectez le problème six mois à l'avance
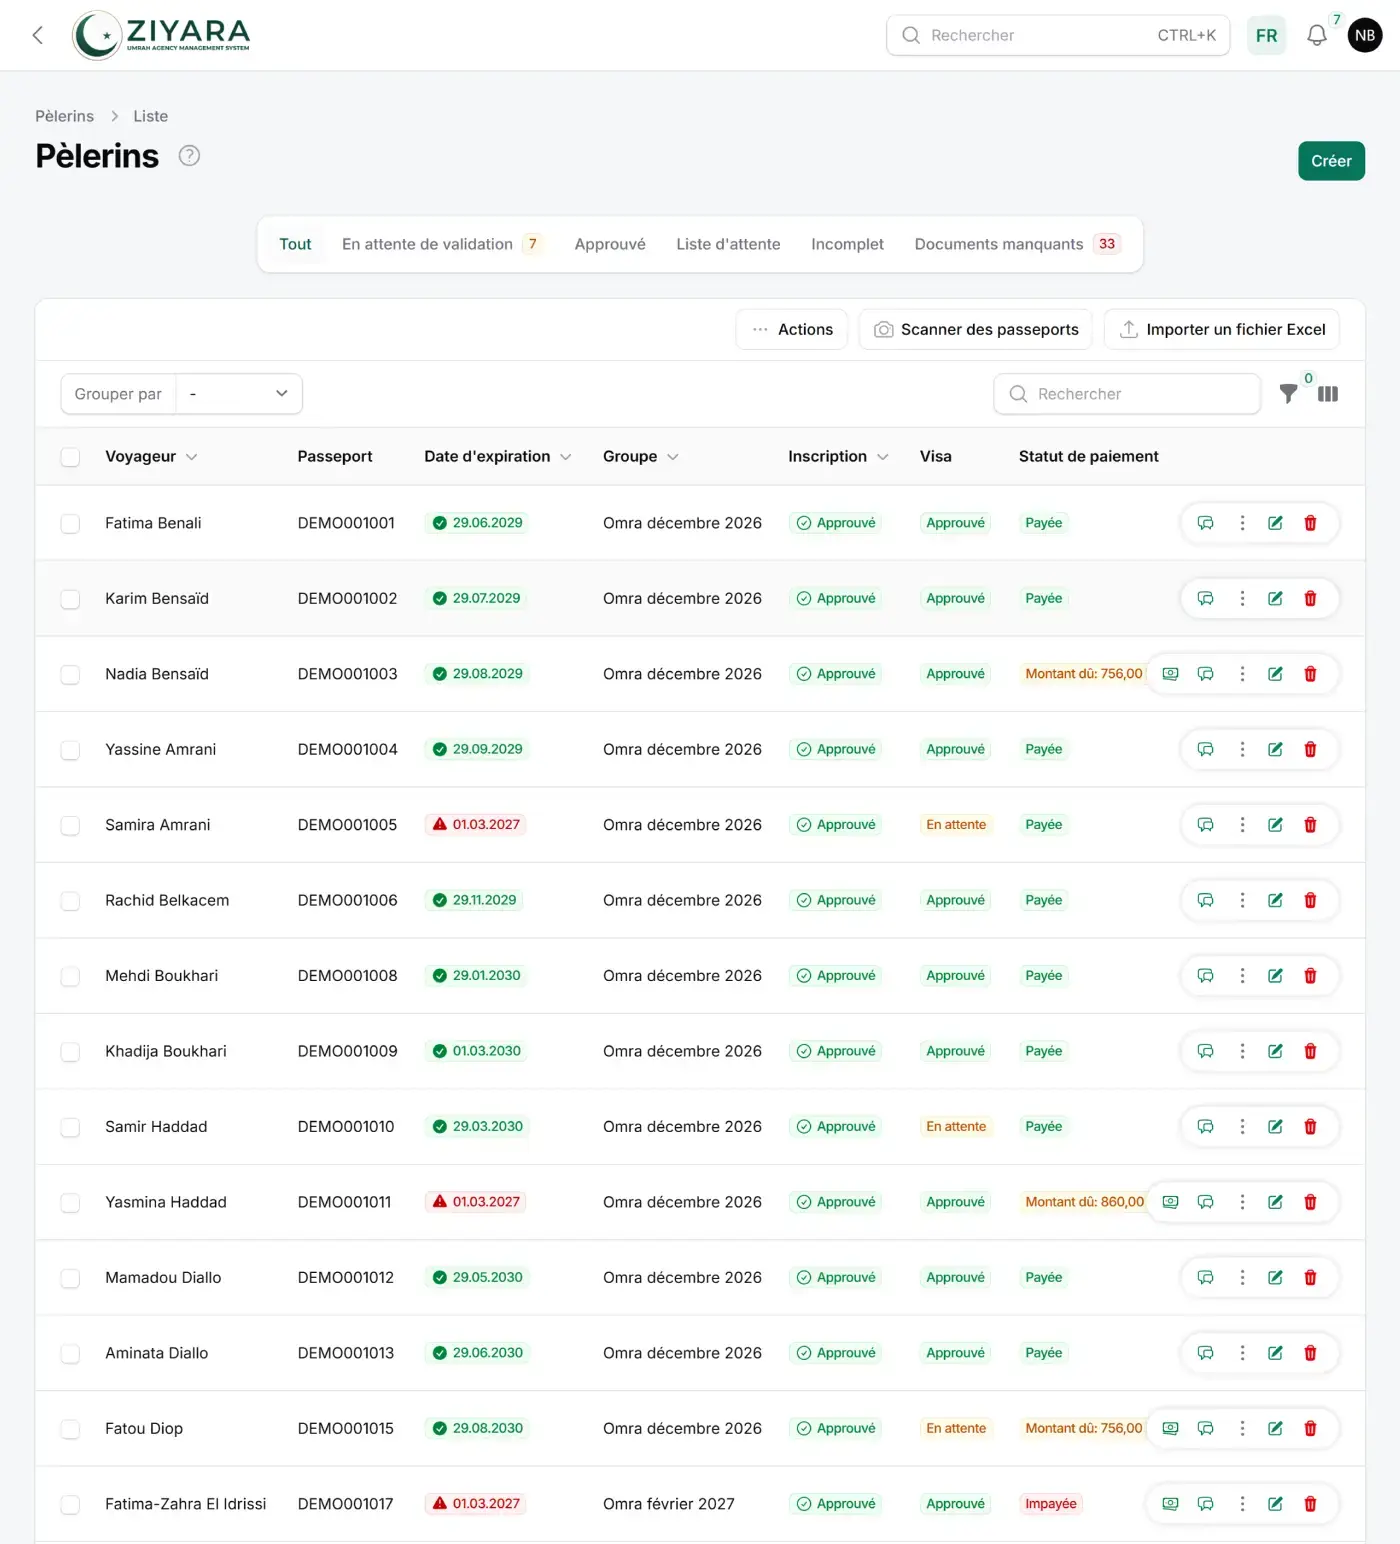
Le problème documentaire le plus coûteux, c'est le passeport qui expire quatre mois après le voyage — découvert au dépôt du visa, ou à l'aéroport. Quel que soit l'outil qui détient vos données pèlerins, il doit contrôler les dates d'expiration dès l'inscription, quand la correction coûte des frais de renouvellement et non une nouvelle réservation. Faites de « expiration vs date de départ » une colonne standard de votre revue d'inscription, ou utilisez un logiciel qui le signale pour vous.
Vous comparez des solutions ? Notre liste de ce qu'un logiciel pour agences Omra et Hajj doit faire couvre ce point avec les autres essentiels. Vous collectez les données dans un tableur pour l'instant ? Le modèle de liste de pèlerins gratuit contient les colonnes passeport nécessaires et s'importe ensuite directement dans Ziyara.
Comment Ziyara s'en occupe
Ziyara a été conçu autour de ce modèle de données : chaque pèlerin dispose d'une fiche unique regroupant ses informations personnelles, les scans de passeport et les documents téléversés — avec les numéros de passeport et de pièce d'identité chiffrés au repos, un hébergement dans l'UE et des sauvegardes chiffrées automatiques. Les liens d'inscription collectent les documents directement auprès des pèlerins en dix langues ; les doublons sont détectés automatiquement. Quand c'est l'équipe qui saisit, Lire le passeport remplit le nom, le numéro de passeport, les dates, le sexe et la nationalité à partir d’une photo de la zone de lecture automatique (MRZ) du passeport. La photo est traitée dans le navigateur, sans être envoyée au serveur. Les chiffres de contrôle sont vérifiés avant le préremplissage.
L'accès est contrôlé : les membres de l'équipe reçoivent des rôles et, avec la formule Professional, vous choisissez aussi ce que chacun peut voir, de sorte qu'un assistant peut gérer les pèlerins sans voir les finances, et le journal d'activité enregistre qui a fait quoi. Les documents générés — manifestes, exports visa, contrats et reçus — sont produits à la demande depuis la fiche : la photo du passeport n'a plus jamais besoin de quitter le système dans une conversation.
Si votre « gestion documentaire » actuelle est une galerie photo, l'essai gratuit est un moyen peu risqué de déplacer les documents d'un groupe vers un endroit défendable et d'en mesurer la différence.
Questions fréquentes
Combien de temps une agence peut-elle conserver les données de passeport ?
Uniquement le temps nécessaire au voyage et aux obligations légales de conservation qui s'appliquent à vous, comme les règles comptables ou celles des voyages à forfait dans votre pays. Fixez cette durée dans votre politique de confidentialité et appliquez-la aussi aux exports et aux sauvegardes.
A-t-on le droit de collecter des copies de passeport par WhatsApp ?
Le RGPD n’interdit pas une application en particulier. Évaluez accès, partage, conservation, sauvegardes et conditions du prestataire avant de choisir le canal. Les copies incontrôlées sur des téléphones personnels accroissent le risque ; une inscription maîtrisée peut le réduire.
Quelle photo faut-il pour le visa saoudien ?
Une photo couleur récente, de face, sur fond blanc uni. Respectez le format, les dimensions et la taille limite du portail utilisé pour ce parcours de visa ; ne supposez pas une limite universelle en Ko.
Quels documents une agence doit-elle vérifier à l'inscription ?
Vérifiez la validité du passeport à l’arrivée, le nom exact imprimé et la photo de visa. Confirmez les exigences sanitaires et certificats pour le départ, l’origine et le trajet réels ; ne reconduisez pas automatiquement une ancienne obligation ou suspension pour l’Omra. Consultez la check-list documentaire et vaccinale avec sources datées.
Sources
Ce guide a été rédigé et traduit avec l’aide d’outils d’intelligence artificielle. Si vous repérez une erreur, sur le fond ou dans la traduction, écrivez-nous à info@ziyara.io


